Dzisiaj pokażemy wam, jak za pomocą oprogramowania MVT sprawdzić swój telefon pod kątem zainfekowania przez oprogramowanie szpiegujące Pegasus lub Predator oraz przeskanujemy zainstalowane aplikacje korzystając z serwisu internetowego VirusTotal. Analiza została przeprowadzona na podstawie dokumentacji ze strony Mobile Verification Toolkit.
Jeśli znasz podstawy systemu Linux i Android ten tekst jest przeznaczony dla Ciebie. Wykorzystując informacje zamieszczone na tej stronie działasz na własne ryzyko.
Zgodnie z regulaminem witryny autor tekstu w żadnym przypadku nie przejmuje jakiejkolwiek odpowiedzialności za wszelkie szkody spowodowane przez wykorzystanie informacji zamieszczonych na niniejszej stronie internetowej.
Instalacja MVT na DEBIAN Linux
W pierwszym kroku wykonaj kopię zapasową wszystkich danych swojego telefonu.
Włącz terminal Linux, przejdź do root-a za pomocą polecenia sudo -s i zainstaluj pakiet python3.
apt install python3 python3-pip libusb-1.0-0 sqlite3
Następnie utwórz środowisko wirtualne za pomocą modułu venv.
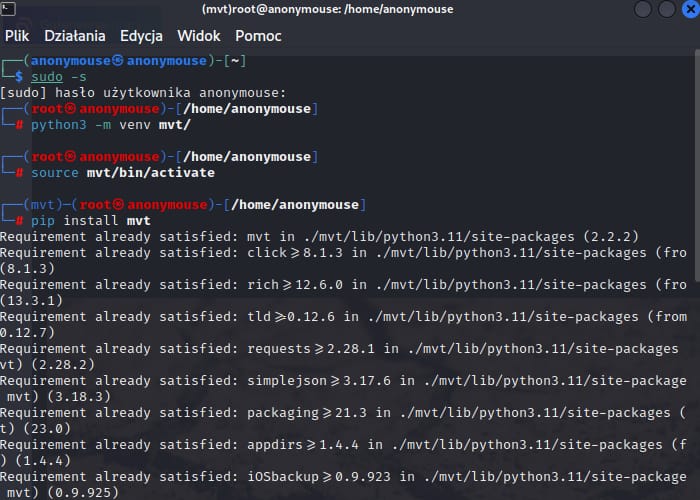
python3 -m venv mvt/
W kolejnym kroku aktywuj dane środowisko poleceniem.
source mvt/bin/activate
Po aktywowaniu środowiska pobierz pakiety MVT, za pomocą polecenia.
pip install mvt
Przed rozpoczęciem trzeba jeszcze zainstalować Android Debug Bridge za pomocą polecenia apt install adb i podpiąć telefon do komputera za pośrednictwem przewodu USB.
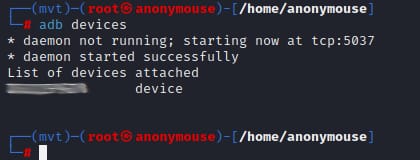
Jak wszystko przebiegło prawidło możesz teraz sprawdzić czy Twoje urządzenie jest widoczne za pomocą polecenia.
adb devices
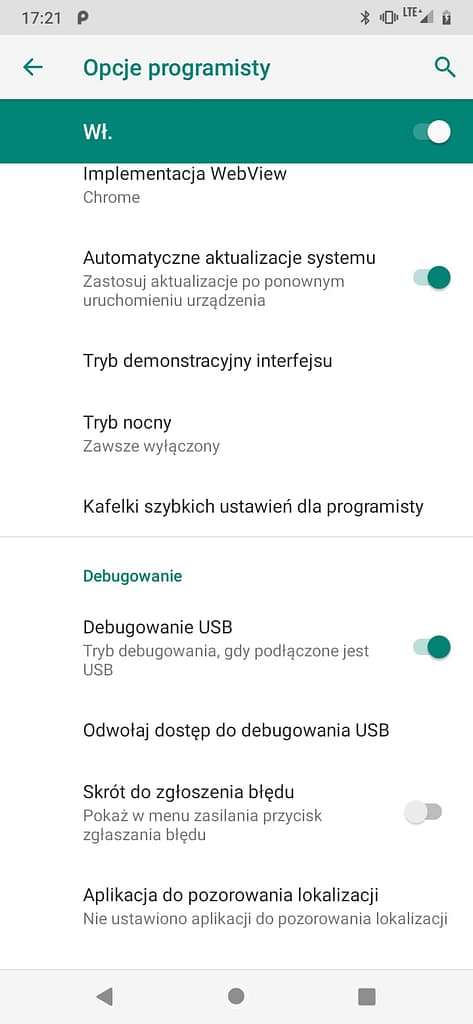
Następnie przejdź do analizy telefonu. Warunkiem koniecznym w systemie Android jest uruchomienie opcji Debugowanie USB w opcjach programistycznych.
Teraz sprawdź telefon Android używając polecenia.
mvt-android check-adb –output /sciezka/do/wyników
Jeśli wcześniej uruchomiłeś demona adb, MVT ostrzeże Cię i zażąda zabicia, go za pomocą polecenia adb kill-server i ponownego uruchomienia polecenia.
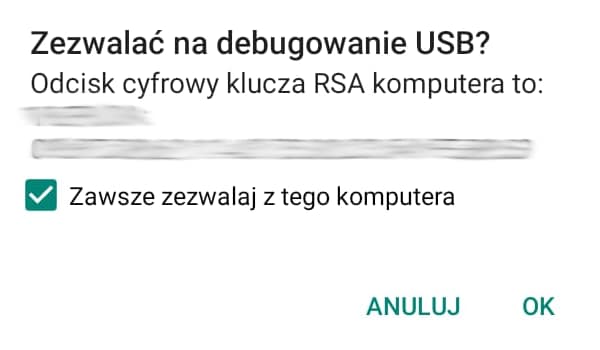
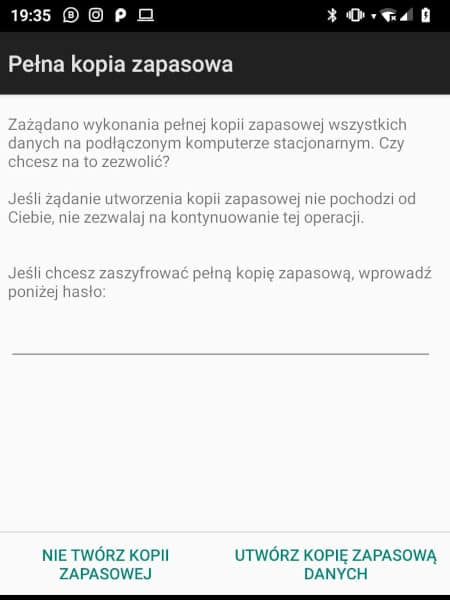
Na ekranie telefonu wyświetli się komunikat z pytaniem czy chcesz wykonać pełną kopie zapasową.
Potwierdź klikając utwórz kopie zapasową danych.
Przed potwierdzeniem możesz zaszyfrować kopię wprowadzając hasło.
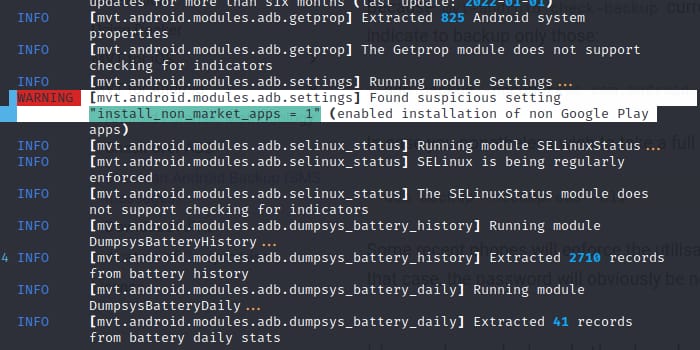
Polecenie sprawdza nam urządzenie pod kątem zagrożeń w systemie, u nas wykryło podejrzane ustawienie. Jest włączona instalacja aplikacji z innych źródeł niż Google.
W tej sekcji przejdziemy do zgrania kopii a następnie przeanalizowaniu pod kątem zagrożeń. Komenda mvt-android check-backup obecnie obsługuje tylko sprawdzanie wiadomości SMS.
Do wykonania kopii SMS trzeba uzyć polecenie.
adb backup -nocompress com.android.providers.telephony
Jeśli chcesz to, możesz też wykonać pełną kopię telefonu
adb backup -nocompress -all
lub skopiować zainstalowane aplikacje
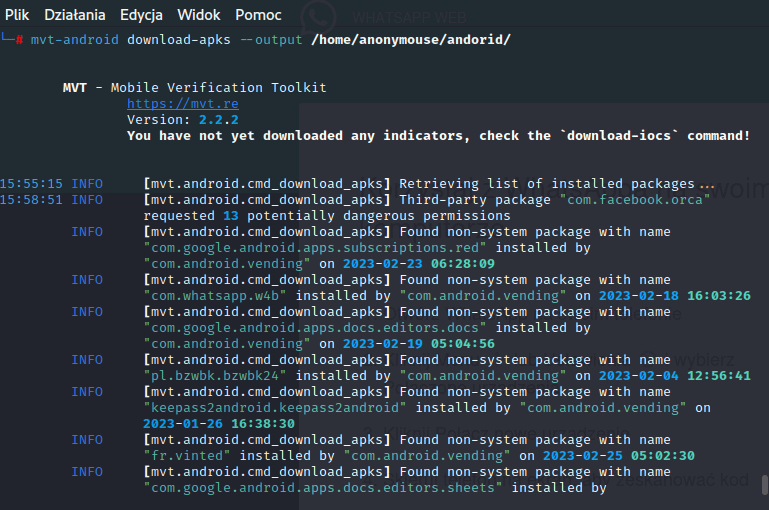
mvt-android download-apks –output /path/to/folder
Nie zapomnij ponownie potwierdzić na telefonie żądania utworzenia kopii bezpieczeństwa.
Teraz możesz zająć się analizą zainstalowanych aplikacji.
W tym momencie należy dodać, że zablokowane aplikacje systemowe nie zostaną skopiowane.
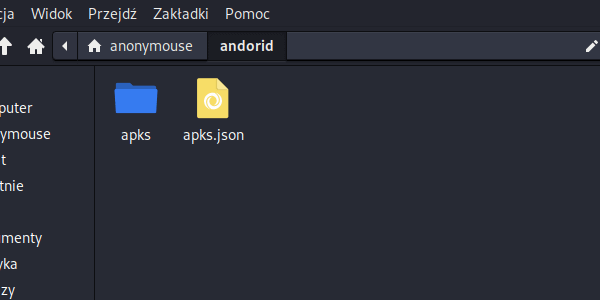
Po wykonaniu kopii aplikacji pliki powinny znaleźć się we wskazanym wcześniej katalogu.
APKS – aplikacje, które zostały skopiowane z Twojego telefonu możesz sprawdzić pod kątem zawirusowania na stronie https://www.virustotal.com/gui/home/upload.
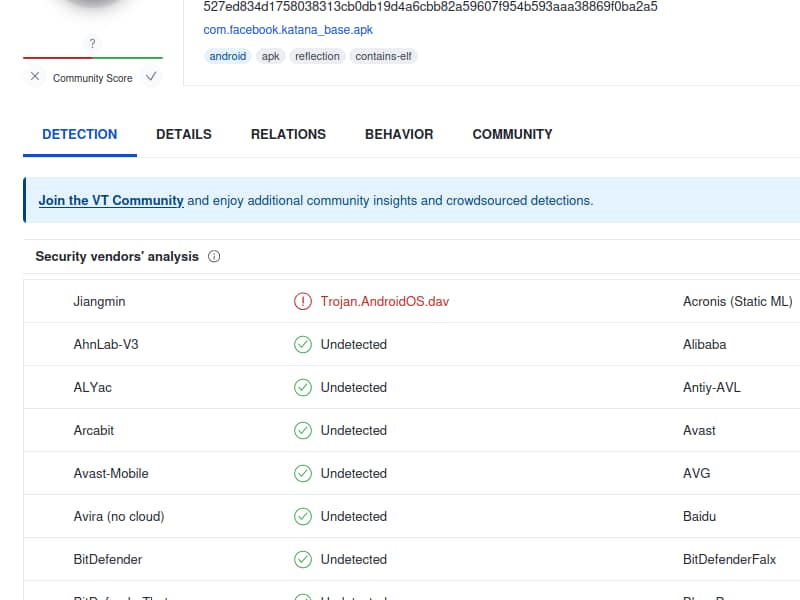
W naszym przypadku, po przeskanowaniu aplikacji przez VirusTotal został wykryty trojan w aplikacji com.facebook.katana_base.apk.
Teraz możesz zająć się analizą i sprawdzeniem czy twój telefon był zainfekowany przez Pegasusa lub Predatora.
Do tego będą potrzebne pliki STIX2, które można pobrać ze strony https://docs.mvt.re/en/latest/iocs/
Przed rozpoczęciem analizy trzeba rozpakować kopię SMS-ów za pomocą polecenia.
mvt-android check-backup –output /path/to/results/ /path/to/backup.ab
Jeśli kopia była zaszyfrowana, to trzeba będzie podać hasło.
Następnie podaj komendę
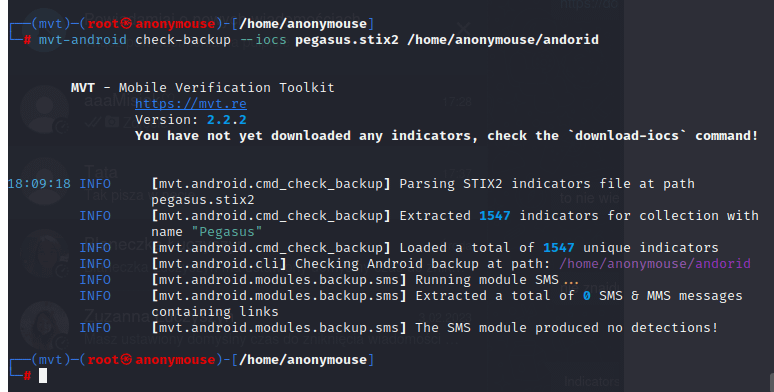
mvt-android check-backup –iocs /path/to/pegasus.stix2 /path/to/result/
Na załączonym zrzucie ekranu widać, że u nas zagrożenie nie zostało wykryte.
Analogicznie działamy z plikiem STIX2 Predator.